هشدار گوگل و افبیآی درباره یک گروه باجافزار؛ اعزام کارشناسان آیتی قلابی برای هک حضوری قربانیان
Google and FBI warn of ransomware group that sends fake IT workers to hack victims in person
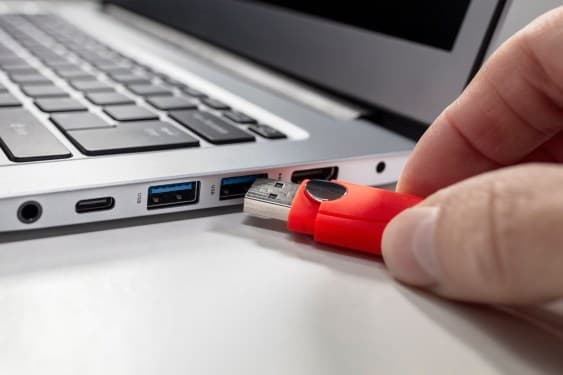
یک گروه باجافزار با اتخاذ رویکردی بیسابقه، حملات خود را علیه شرکتهای حقوقی و دفاتر وکالت شدت بخشیده است؛ این گروه در برخی موارد اقدام به اعزام حضوری مأموران و کارمندان جعلی به دفاتر قربانیان میکند[cite: 2]. بر اساس گزارش جدیدی که به طور مشترک توسط گوگل و افبیآی (FBI) منتشر شده، این افراد نفوذی با استفاده از درایوهای USB، دادههای حساس را مستقیماً از روی کامپیوترهای شرکتها سرقت میکنند یا شرایط را برای دسترسی از راه دور سایر اعضای گروه به این سیستمها فراهم میسازند[cite: 2].
روز جمعه، تیمهای امنیت سایبری گوگل شامل مندیانت (Mandiant) و «گروه تحلیل تهدیدات گوگل» (TAG)، در گزارش مشترک خود این گروه باجافزاری را که با نام «سایلنت رانسوم گروپ» (Silent Ransom Group) شناخته میشود، به تلاش برای سرقت اطلاعات قربانیان از طریق «دسترسی فیزیکی و حضوری» در بازه زمانی ژانویه تا مه سال جاری متهم کردند[cite: 2]. چارلز کارمالکال، مدیر ارشد فناوری مندیانت، در بیانیهای به تککرانچ اعلام کرد: «مندیانت تاکنون پروندههای متعددی را بررسی کرده که در آنها مهاجمان از تکنیکهایی چون جا زدن کارکنان جعلی، رشوه دادن به کارمندان یا ورود فیزیکی غیرمجاز به ساختمانها برای تسهیل حملات سایبری استفاده کردهاند[cite: 2].» او همچنین افزود که این مجموعه طی سالهای گذشته، متوجه بهکارگیری این تاکتیک در موارد دیگری نیز شده است[cite: 2].
ماه گذشته نیز افبیآی هشدار داده بود که گروه سایلنت رانسوم با استفاده از شیوههای مهندسی اجتماعی و حملات فیشینگ، دفاتر وکالت را هدف قرار میدهد[cite: 2]. اما یافتههای جدید نشان میدهند که این گروه در برخی سناریوها، افرادی را تحت عنوان تکنسین پشتیبانی فنی به دفاتر فرستادهاند تا به سیستمهای کارکنان دسترسی پیدا کنند[cite: 2]. آنها از این طریق و با کمک فلشمموریها یا ابزارهای دسترسی از راه دور، اطلاعات بسیار حساسی نظیر قراردادها، اطلاعات هویتی (مانند شمارههای امنیت اجتماعی) و سوابق مالی و مالیاتی را به سرقت بردهاند[cite: 2]. سخنگوی افبیآی در گفتگو با تککرانچ تایید کرد: «ما چندین مورد را رصد کردهایم که در آنها افرادی با جا زدن خود به عنوان کارشناس پشتیبانی فنی، تلاش کردهاند به صورت حضوری به دفاتر شرکتهای قربانی نفوذ کنند که این بخشی از استراتژی گروه سایلنت رانسوم برای استخراج و خارج کردن اطلاعات است[cite: 2].»
در این مدل از تاکتیکهای باجگیری که امروزه بسیار رایج شده است، برخلاف حملات سنتی باجافزارها، دادههای قربانی به طور واقعی رمزگذاری نمیشوند[cite: 2]. در عوض، این گروه یک وبسایت اختصاصی برای افشای دادهها (Leak Site) دارد و تهدید میکند که اگر قربانی پول درخواستی را پرداخت نکند، اطلاعات دزدیدهشده را در این تارنما به صورت عمومی منتشر خواهد کرد[cite: 2]. این اخطار معمولاً پس از آن صورت میگیرد که هکرها ایمیلهای تهدیدآمیز مستقیمی را به قربانیان ارسال میکنند[cite: 2]. بر اساس گزارش گوگل، هکرها در پیامی به یکی از قربانیان نوشتهاند: «در صورت بیتوجهی یا عدم توافق، ما کارکنان، شرکا و مشتریان شما را از این موضوع مطلع کرده و سپس تمام دادههایتان را فاش خواهیم کرد[cite: 2].»
علاوه بر نفوذ حضوری، هکرها از روشهای سنتیتری مانند ایمیلهای فیشینگ، تماسهای تلفنی پیگیرانه و مهندسی اجتماعی نیز بهره میبرند[cite: 2]. مجرمان سایبری با وانمود کردن به اینکه از اعضای تیم پشتیبانی فنی خود شرکت هستند، قربانیان را فریب میدهند تا دسترسی به سیستم را به آنها واگذار کنند[cite: 2]. محققان گوگل در گزارش خود آوردهاند: «تماسگیرندگان از مجموعهای از دستورات کلامی برای هدایت رفتار هدف استفاده میکنند[cite: 2]. آنها با ادعای حل یک باگ امنیتی یا کمک به پروژه مهاجرت دادههای شرکتی، ابتدا اعتماد فرد را جلب کرده و سپس او را ترغیب میکنند تا وارد یک جلسه اشتراکگذاری صفحه نمایش (Screen Sharing) شود[cite: 2].» هکرها در نهایت با متقاعد کردن قربانیان به دانلود و اجرای برنامههای اشتراکگذاری یا سوءاستفاده از قابلیتهای پیشفرض اپلیکیشنهایی چون زوم (Zoom) یا مایکروسافت تیمز (Microsoft Teams)، مکانیزمهای امنیتی را دور میزنند[cite: 2].
در شرایطی که هکرها عموماً دادهها را از راه دور و با تکیه بر بدافزارها یا حملات فیشینگ سرقت میکنند، این پروندهها نشان میدهند که برخی از گروههای سایبری اکنون آمادهاند جرایم خود را یک گام فراتر برده و تکنیکهای دیجیتال را با نفوذهای فیزیکی ترکیب کنند؛ رویکردی نوآورانه و خطرناک که ارتقای قابلتوجهی در سطح تهدیدات سایبری به شمار میرود[cite: 2]. *(تککرانچ در انتهای گزارش اشاره کرده است که چنانچه کاربران اطلاعات بیشتری از این کمپینهای هکری یا دیگر موارد نقض داده در اختیار دارند، میتوانند از طریق پیامرسانهای سیگنال، تلگرام یا ایمیل با لوپز، خبرنگار این حوزه، ارتباط برقرار کنند)[cite: 2].*
استارتاپ شما آماده جذب سرمایه است؟
صندوق خطرپذیر راز با سرمایه و شبکه صنعتی هلدینگ رایزکو کنار تیمهای نوآور است.
ارسال طرح برای راز